


perfiles de seguridad
Su política de seguridad se aplica en cada reunión
Defina una sola vez las reglas de cada tipo de reunión: quién entra, qué funciones están disponibles, por qué servidores pasan los flujos. El organizador elige el perfil que corresponde a su reunión y sus reglas se aplican.
Contacte con un expertoNinguna diferencia de una reunión a otra
La seguridad de una reunión no depende de quién la organiza.

Se acabaron los errores de configuración
Ninguna opción técnica que marcar al crear una reunión. Un único perfil de seguridad que elegir en una lista desplegable.

Lo que sale de la reunión sigue bajo control
El perfil seleccionado determina lo que se puede compartir, grabar o transferir.

Invitados externos, con un marco claro
Usted decide cómo entra en la reunión un participante externo y qué derechos se le activan.

Los flujos pasan por los servidores que usted designa
Cada perfil designa los servidores de la reunión, según la sensibilidad del intercambio y el lugar donde se encuentran los participantes.
Tres tipos de reunión, tres ejemplos de perfiles
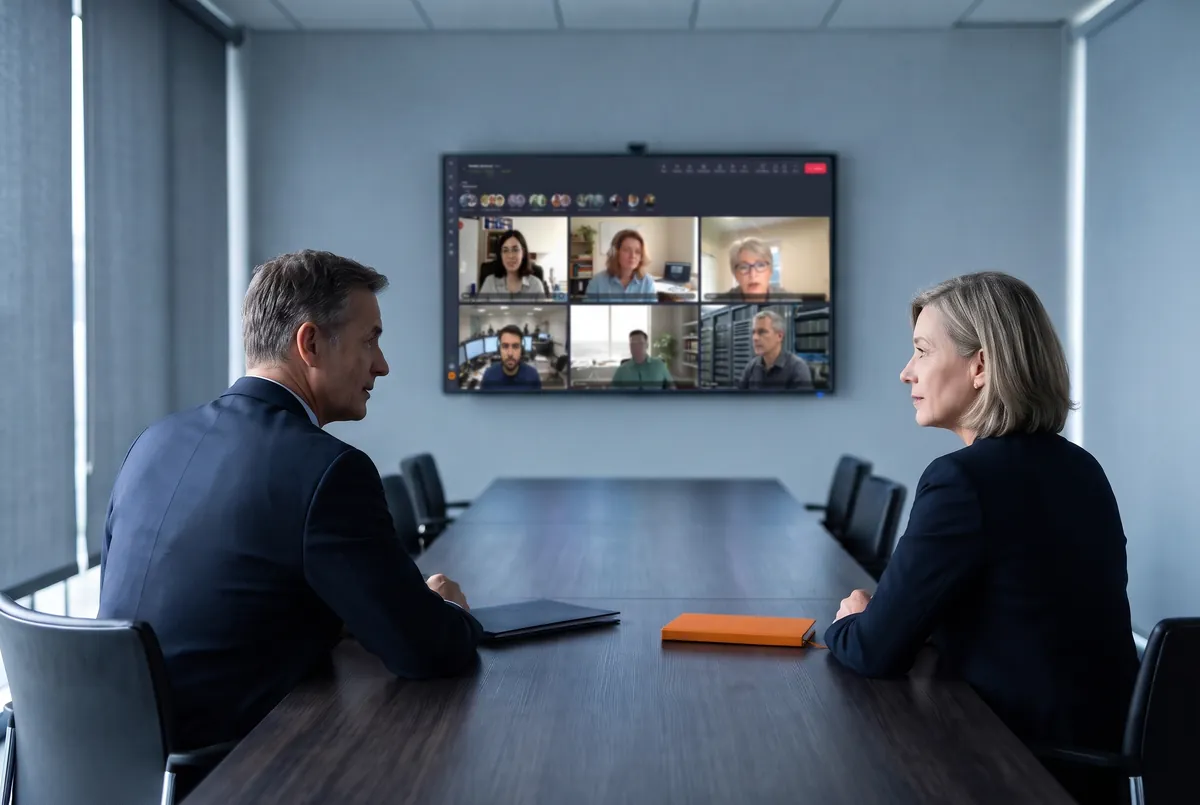
Comité de dirección y consejo de administración
Solo los miembros autenticados con una cuenta Tixeo entran en la reunión. El uso compartido de pantalla y la grabación permanecen desactivados, y los flujos pasan por sus servidores internos.
Filiales y sedes en el extranjero
Las mismas exigencias de autenticación se aplican de una sede a otra. Los flujos utilizan servidores internacionales, para intercambios más fluidos y datos que se mantienen dentro de los perímetros autorizados.
Auditoría, entrevista, proveedor
El participante externo entra con un código PIN desde su navegador y espera en la sala de espera hasta que el organizador lo aprueba. El uso compartido de pantalla y la grabación se activan según el caso.


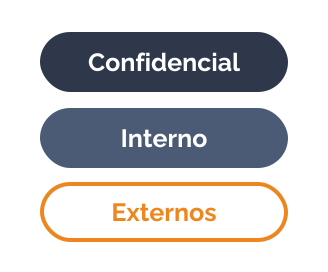
Los nombres de los perfiles son suyos. Muchas organizaciones siguen una escala interna (Público, Interno, Confidencial). Un perfil llamado «Restringido» no deja de ser un nombre: no equivale a la homologación del sistema de información.
Cómo se aplica un perfil de seguridad a una reunión
El gestor de perfiles
crea los perfiles
Traduce la política de seguridad de la organización en perfiles y es el único que puede modificarlos. Los perfiles solo se revisan si cambian las reglas.
Véase también
Gestión de accesos ➜
El organizador
elige un perfil
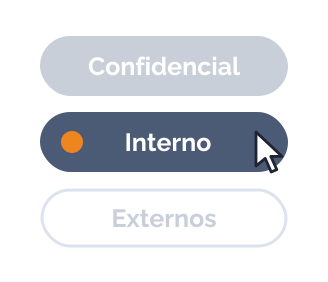
Al crear una reunión, indica la fecha y los invitados, y elige el perfil que corresponde al intercambio. Nada más que configurar.
Los participantes
se unen a la reunión
Cada uno entra desde la aplicación o el navegador, según el perfil activado. El organizador aprueba las solicitudes de entrada y gestiona los derechos de los participantes durante la reunión.
Véase también
Acceso a las reuniones ➜Acceso, funciones, servidores: la configuración de un perfil de seguridad
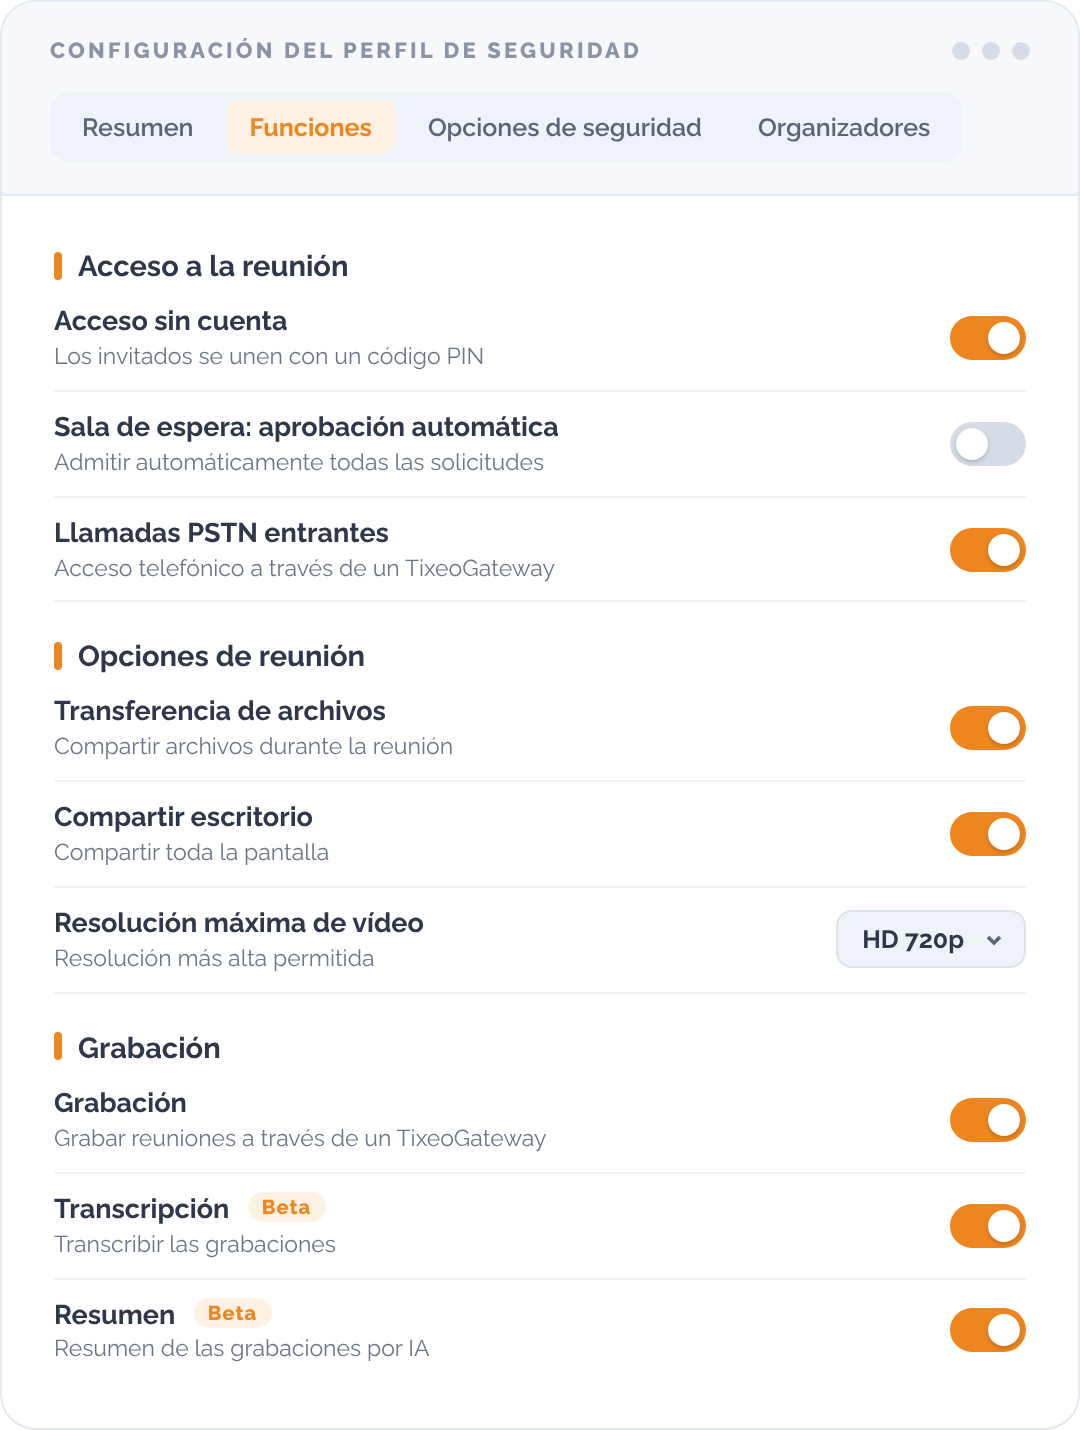
Un perfil reúne tres familias de ajustes, que se definen una sola vez y se aplican después a todas las reuniones que exigen este nivel de seguridad.

Condiciones de acceso
- Identificación de los participantes mediante una cuenta Tixeo
- Acceso por navegador, con enlace de invitación por correo electrónico y código PIN

Funciones disponibles
- Uso compartido de pantalla
- Grabación
- Transcripción y acta con IA
- Transferencia de archivos
- Acceso telefónico, mediante pasarela

Servidores utilizados
- Sus servidores internos
- Un servidor internacional, cuando los participantes están lejos
Las opciones disponibles dependen de su modo de despliegue.


El cifrado de extremo a extremo, activo sea cual sea el perfil
Tanto en la aplicación como en el navegador, el cifrado de extremo a extremo está activo por defecto en todos los perfiles.
El acceso telefónico pasa por una pasarela, que queda fuera de este perímetro: se autoriza o se cierra perfil por perfil.
Tixeo, solución europea, cumple con el Reglamento General de Protección de Datos (RGPD) y no está sujeta a ninguna ley extraterritorial.
Desde 2017, la ANSSI (Agencia Nacional de Seguridad de los Sistemas de Información de Francia) ha otorgado en cuatro ocasiones a Tixeo la certificación CSPN (Certificación de Seguridad de Primer Nivel), como prueba de fiabilidad y de compromiso con la ciberseguridad.
Todo sobre los perfiles de seguridad
¿Se aplican las reglas de seguridad de la misma manera en toda la organización?
Sí. Un perfil se define a nivel de la organización y se aplica a todas las reuniones del mismo tipo, sean cuales sean el equipo y la sede. Si una exigencia cambia, el perfil se modifica una sola vez.
¿Cómo se controla una reunión en la que participan personas externas?
Eligiendo un perfil que autorice la entrada con código PIN desde un navegador. El invitado espera en la sala de espera, el organizador aprueba su solicitud y las funciones disponibles siguen siendo las que prevé el perfil.
¿Se puede desactivar la grabación o el uso compartido de pantalla en determinadas reuniones?
Sí, función por función y perfil por perfil. Una reunión cuyo perfil no las autoriza no las ofrece a los participantes.
¿Puede un perfil reducir el cifrado de una reunión?
No. El cifrado de extremo a extremo se aplica a todas las reuniones y no figura entre los ajustes. Un perfil abre o cierra accesos y funciones.
¿Quién crea los perfiles?
El gestor de perfiles, designado por el gestor de la organización. Ni el organizador ni los participantes tienen acceso a ellos.
¿Se puede impedir el acceso por navegador en determinadas reuniones?
Sí. El acceso por navegador se activa en el servidor y después se autoriza perfil por perfil.
¿Basta un perfil para una reunión de nivel Diffusion Restreinte (nivel de protección francés)?
No. El perfil configura la herramienta. El marco reglamentario se refiere al sistema de información que la aloja y a su homologación.
¿Cuántos perfiles hay que crear?
De tres a cinco bastan para la mayoría de las organizaciones. Más allá, los perfiles se parecen y el organizador tiene que elegir entre ellos en cada reunión, cuando precisamente están para ahorrarle esa elección.